
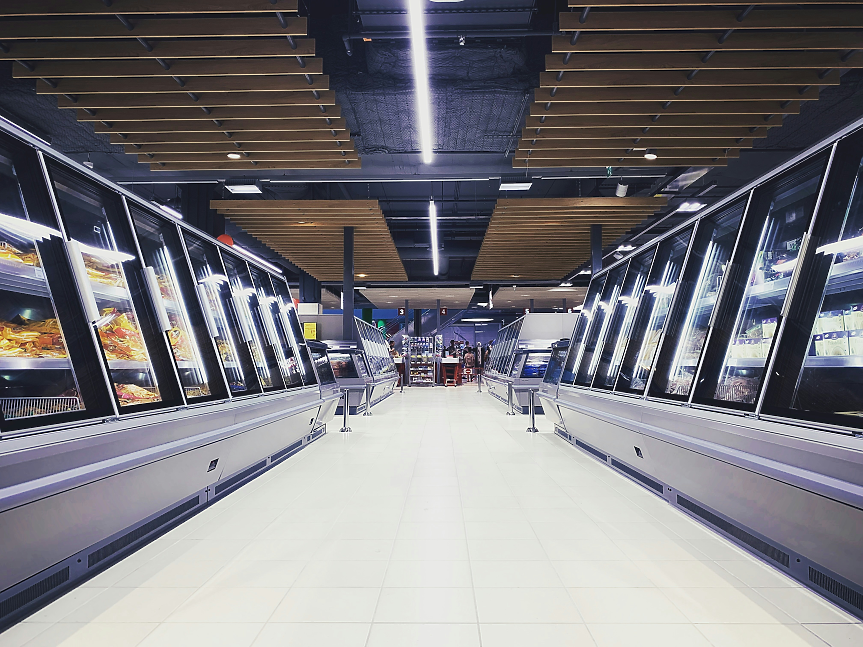
Мащабна кибератака засегна хладилни и фризерни системи на големи търговски вериги във Франция. Carrefour, Intermarché и Monoprix съобщават за засегнати обекти и загуби на хранителни продукти, а френските власти разследват случая. Междувременно нидерландската верига Albert Heijn също съобщи за проблем със сигурността на мрежата си.
Хакери са повишили през нощта температурата на хладилници и фризери в стотици супермаркети във Франция до 50 градуса по Целзий, което е довело до пожари и разваляне на хранителни продукти.
В понеделник прокуратурата в Париж съобщи за „мащабна“ атака, която засяга свързани към интернет хладилни системи в няколко големи хранителни вериги в страната. Инцидентът е причинил загуби на храни и пожари.
Премиерът на Франция Себастиен Льокорню е възложил на Националната агенция за киберсигурност на страната (ANSSI) да разследва случая, съобщи представител на кабинета му.
Франция координира действията си с европейски партньори, тъй като е възможно да са засегнати и други държави. Властите проверяват и дали съществува риск за други френски компании.
Феликс Еме, старши анализатор на киберзаплахи в Sekoia Threat Detection and Research, заяви, че засегнати са били също Испания, Португалия, Полша, Германия и Белгия.
Carrefour, Intermarché и Monoprix отчитат щети
Френският търговски гигант Carrefour съобщи, че атаката е засегнала 80 от неговите супермаркети.
Monoprix, която управлява около 490 магазина във Франция, обяви, че проблемът е засегнал 5% от обектите ѝ.
Les Mousquetaires, собственик на веригата Intermarché, съобщи, че хладилниците в около 150 магазина са били загрети до 50 градуса по Целзий в продължение на шест часа през нощта. Говорител на компанията заяви, че всички засегнати хранителни продукти са били изхвърлени, за да се предотвратят рискове за здравето.
Жителят на Париж Геерт де Клерк е станал свидетел как служители на магазин Intermarché в централната част на френската столица изхвърлят колички със замразени продукти, които вече са се размразили, в голям контейнер за отпадъци. Разтопен сладолед е изтичал от повредени опаковки на улицата.
Главният изпълнителен директор на Cooperative U Доминик Шелшер също потвърди, че търговската група е била обект на атаката.
„Насочването към оборудване, което е от съществено значение за съхранението на пресни продукти и снабдяването на френското население с храни, е изключително сериозно и безпрецедентно“, написа той в платформата X.
Хранителните вериги E.Leclerc и Auchan не са отговорили на запитванията за коментар.
Все още няма обща оценка на загубите за целия сектор. Главният изпълнителен директор на Intermarché Тиери Котияр обаче заяви пред BFM TV, че безпрецедентната атака може да причини щети за „десетки милиони евро в национален мащаб само за един ден“.
Кристел Делберге, генерален директор на европейската търговска асоциация EuroCommerce, подчерта значението на устойчивостта на цялата верига на доставки.
„Този инцидент подчертава колко е важно устойчивостта да бъде осигурена по цялата верига на доставки“, заяви тя.
Как хладилните системи са станали мишена на хакерите?
Хладилните зони в супермаркетите обикновено се управляват чрез контролни панели, които регулират работата на всички хладилници и фризери в даден магазин. Тези системи могат да бъдат достъпвани през интернет, което позволява на компаниите за поддръжка да променят настройките им дистанционно.
Според източник, близък до френския премиер, ANSSI е установила уязвимост в софтуер, доставян от датската компания Danfoss.
От Danfoss заявиха, че са запознати с инциденти във Франция, засягащи ограничен брой системи за управление на хладилно оборудване.
Засегнатите устройства са работили с остарял фърмуер, посочват от компанията. Оттам допълват, че отдавна препоръчват на клиентите си да поддържат системите, които все още се поддържат от производителя, актуализирани с най-новите версии на фърмуера, както и да заменят остарелите системи с решения от актуално поколение.
На 9 август екипът Team82 на компанията за киберсигурност Claroty публикува изследване за уязвимости в контролера Danfoss AK-SM 800A.
Според доклада софтуерните актуализации, предоставени от Danfoss, са отстранили проблеми, които са могли да позволят на атакуващи да заобиколят механизмите за удостоверяване на самоличността и да изпълняват код върху компрометирани устройства.
Атаките наподобяват инциденти, съобщени в края на август в около дузина магазини за хранителни стоки към американски военни бази. Тогава проблеми с хладилниците също доведоха до загуби на храни.
В изявление френската търговска асоциация Fédération du Commerce et de la Distribution призова Danfoss да предостави „пълна прозрачност“ относно инцидента.
От асоциацията заявиха, че супермаркетите се стремят да защитят потребителите и да възстановят нормалната работа на обектите възможно най-бързо. По данни на организацията част от засегнатите магазини вече са възобновили работа.
Нидерландската Albert Heijn също съобщи за проблем със сигурността
Междувременно нидерландската компания Ahold Delhaize, която управлява най-голямата верига супермаркети в Нидерландия – Albert Heijn, и има значително присъствие в САЩ, съобщи за проблем със сигурността на своята мрежа.
Компанията е изключила няколко системи като предпазна мярка.
Съобщение в мобилното приложение на Albert Heijn информира клиентите, че доставката на хранителни продукти не е възможна заради инцидент с киберсигурността.
Онлайн поръчките представляват около 10% от продажбите на Albert Heijn. Физическите магазини са останали отворени, а нидерландската информационна агенция ANP съобщи за рязко увеличение на поръчките за доставка при конкурентни търговци.
От Ahold Delhaize заявиха, че няма основания да се смята, че инцидентът в Нидерландия е свързан с атаките във Франция.
Ahold е четвъртият по големина търговец на хранителни стоки в САЩ. Уебсайтовете на американските ѝ вериги Stop & Shop, Giant, Hannaford и Food Lion са показвали съобщения, че временно не са достъпни.
Засега не е ясно дали са засегнати и други операции на компанията.
Новините на Darik Business Review във Facebook , Instagram , LinkedIn и Twitter !
Още по темата
- Може ли Европейският съвет за сигурност да се превърне в отговора на ЕС на хибридните атаки?
- BYD обмисля да отвори завод в още една европейска страна
- Американски експерт по киберсигурност и възпитаник на Йейл се присъединява към INSAIT
- Технологии на терен: Летище София търси решения за над 50 оперативни предизвикателства

Калкулатори
Най-ново
Може ли Европейският съвет за сигурност да се превърне в отговора на ЕС на хибридните атаки?
преди секундиНад 200 работни места: Нов завод за автоматични врати отвори в Нови хан
преди 15 минКолко струва един кораб? Отговорът не зависи само от размера му
преди 38 минПожари и унищожени храни, след хакерска атака по хладилници във френски супермаркети
преди 1 часLogitech подготвя залите за срещи за ерата на изкуствения интелект
преди 1 часОще един кораб, ударен от дрон, потъна край българския бряг
преди 1 часПрочети още
„Опасно ще е Йотова да спечели!“ Анализ на Генади Велков
darik.bg„Радев излъга брутално!“ Говори Цончо Ганев!
darik.bgГовори Андрей Гюров! Йотова избяга ли от дебат?
darik.bgАнета Велева за "Майка на годината": Родителството е трудно за добрите родители
9meseca.bg