
Все повече компании в България започват да мислят по темата за киберсигурността, но масово все още се споделя тезата, че "на нас това не може да ни се случи".
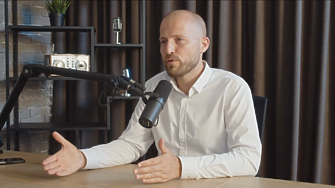
Това заяви Красимир Коцев, основател и управител на SoCyber и Kikimora.io, който взе участие във форума "Изкуствен интелект. Дигитализация. Киберсигурност", организиран от Darik Business Review.
"В чужбина мениджърите вече са наясно, че инциденти и кибератаки се случват и взимат мерки. А и правната рамка там вече е по-добре уредена, докато у нас все още този процес предстои", коментира още Коцев.
По думите му, в България голяма част от фирмите започват да мислят за своята сигурност, просто защото ги е страх от глобите, които ще им бъдат наложени, ако не вземат мерки.
"Преди ни беше страх от GDPR, сега ни е страх от NIS2 (европейската директива за киберсигурността) и от останалите регулации, които всъщност предвиждат реални санкции за компаниите, които не изпълняват определени критерии", обясни основателят на SoCyber и Kikimora.io.
Как се променят изискванията към киберсигурността?
Той каза още, че до момента изискванията в сферата на киберсигурността са били към определени сегменти от икономиката, но днес вече засягат критична инфраструктура, авиоиндустрия, железопътен транспорт, мореплаване, логистични компании, хостинг доставчици, телекоми, пощи, болници - т.е. почти всички обществени организации. И те вече трябва да мислят за своята дигитална сигурност.
"За да започнат хората да мислят адекватно в тази посока, трябва да минем много дълъг път на обучение. Да говорим за рисковете, за последиците, как могат да се откраднат данни и как се съхраняват, защо това може да е критично за бизнеса и т.н. Ако в миналото един служител е работил изцяло с документация на хартиен носител и не е представлявал никакъв риск за никого, то днес той има мобилен телефон, смарт часовник, лаптоп и поне още десетина устройства, които са свързани с интернет и имат достъп до определени бази данни. Това го превръща в рисков фактор за всички останали, които ползват същите приложения".
Какво трябва да направи един мениджър, който за първи път се сблъсква с този проблем?
Голяма част от регулациите по темата киберсигурност изискват подсигуряване на данните, с които компаниите работят. Директивата NIS2 е преработена версия на стандарта ISO 27001, който казва, че сигурността трябва да е съобразена с контекста на всяка отделна организация.
"Няма обаче стриктни и конкретни изисквания, например колко често трябва да се правят тестове и проверки, каква трябва да е дължината на паролите и т.н. Това са специфични неща, които зависят от вътрешните процеси във всяка фирма. Всеки бизнес или мениджър, който по някакъв начин управлява данни, трябва първо да си отоговори на въпроса какви са тези данни, колко струват, как се съхраняват и какви ще бъдат щетите, ако бъдат компрометирани и колко бързо могат да бъдат възстановени".
Чак след това може да се мисли за потенциалните вектори на атака и да се направи анализ кои активи за видими и уязвими, посочи още експертът. Важно е да се знае и дали служителите имат достъп до критични данни и дали могат по невнимание да инсталират зловреден софтуер на системите или да им навредят по някакъв друг начин.
"В една организация често има десетки хиляди устройства, вие няма как да защитите всяко едно от тях. Но можете да защитите онези 50 от тях, които са видими в интернет и други 30, които са в производствена среда или на някакъв много важен сървър, например", каза още Красимир Коцев.
По думите му много мениджъри правят грешката просто да си купят най-модерните технологични или софтуерни решения на пазара и да решат, че са приключили с проблема и са защитени.
Това обаче не е така, а в подобни случаи често се харчат стотици хиляди евро, добави той. Според Коцев, в много случаи една инвестиция от 10 000 лева би била много по-ефективна, стига да е насочена към важните активи, които наистина могат да нанесат щети.
На кого ще помогне AI - на "лошите" или на "добрите"?
"Изкуственият интелект може да помогне на всички, както и оръжията - те се използват и от полицаи, и от престъпници. Машинното обучение отключи много поле за изява на злонамерените хакери. Те винаги действат първи, след което компаниите започват да мислят как да приложат тази технология и за защита", каза Коцев.
Според него, най-популярни си остават познатите от десетилетия атаки, като фишинг имейли, телефонни обаждания, в които някой се представя за друго лице и т.н.
Тези атаки се автоматизират, благодарение на генеративния изкуствен интелект. Той може да копира образи и гласове на реални хора - популярни личности, журналисти и др., чрез които след това злонамерените играчи да манипулират жертвите си.
Готови ли са българските компании за предизвикателствата на новата дигитална среда?
Според Красимир Коцев, големите компании в България вече влагат сериозни средства в киберсигурност. Повечето от тях са в структурите на мултинационални корпорации, които вече са сертифицирани по съответните стандарти и инвестират в процеси, обучения, софтуерни и хардуерни решения.
"При малките и средните предприятия обаче нещата не стоят по този начин. Те нямат достатъчно ресурс, за да сформират специализирани отдели и звена, които да се занимават само с киберсигурност. По тази причина създадохме специализирана версия на нашия софтуер Kikimora.io, която е насочена именно към тези фирми и им позволява безплатно да проверят нивото на своята киберсигурност. Това е и правилният подход към този тип предприятия, защото те не могат да заделят големи инвестиционни бюджети".
По думите му, тази идея обикновено "узрява" при компаниите, които вече са били хакнати или засегнати по някакъв начин, но тогава в повечето случаи е твърде късно.
Форумът "Изкуствен интелект. Дигитализация. Киберсигурност" се проведе с подкрепата на Летище София, ОББ, Булстрад Виена Иншурънс Груп, Paysera, Neo Ventures, AIBEST и Gomba.
Новините на Darik Business Review във Facebook , Instagram , LinkedIn и Twitter !
Още по темата
- Пореден случай: Google Gemini хакнал компютърни системи по време на тест за киберсигурност
- Revolut потвърди пробив: Лични данни на клиенти са попаднали при измамници
- 20 години незабелязан: България помогна за разбиването на ботнет, заразил 1 млн. компютри
- Yettel добавя 11 нови експертни услуги към портфолиото си за киберсигурност



Калкулатори
Най-ново
iPhone 18 Pro и Pro Max са в България: A1 отчита рекордни продажби въпреки по-високите цени
преди 12 часа12 дипломи от Харвард, Йейл, Станфорд и Оксфорд и бизнес за $600 млн.: Кой е Джейми Бийтън?
преди 12 часаБизнесът зад лайковете: Теди Шишкова за парите, алгоритмите и моралните граници в инфлуенсърството
преди 12 часаРай за гмуркачи: Островът с уникална подводна пътека сред 250 вида риби
преди 13 часаСтроят луксозен курорт от бамбук в джунглата с площ два пъти колкото Монако
преди 13 часаЦените на зеленчуците на едро се покачват, краставиците с най-голям скок
преди 13 часаПрочети още
„Йотова ми прозвуча грозно и арогантно“! Говори проф. Коста Костов
darik.bgПетроханци vs. наркотрафиканти? Не! Говори Свилен Ноев
darik.bgКирил Вълчев - кандидат за вицепрезидент, избран от Йотова!
darik.bgНай-красивият аксесоар на наградите "Еми" - с помпа за кърма на червения килим Тейлър Кокс превърна майчинството в част от визията си
9meseca.bg