
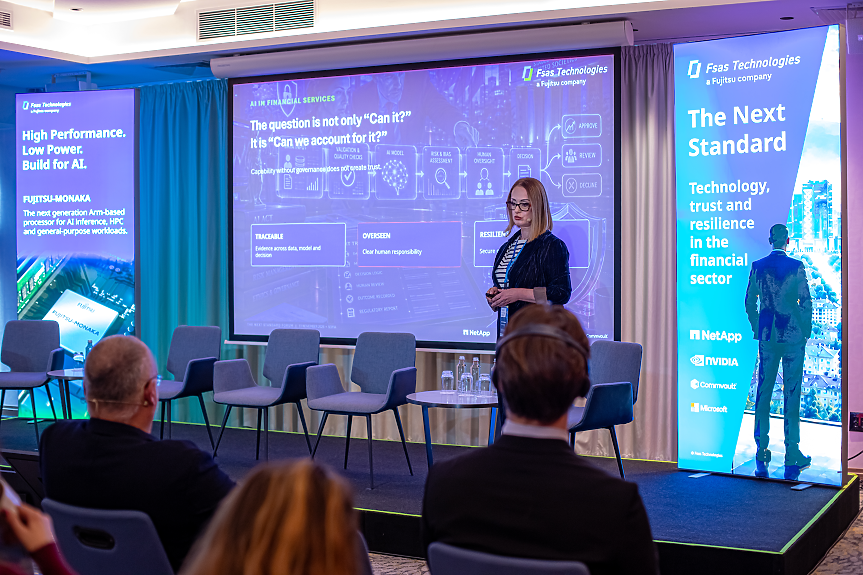
Навлизането на изкуствения интелект във финансовите услуги поставя нови въпроси пред сигурността, управлението на данните и контрола върху автоматизираните решения. За банките предизвикателството вече не е само да внедряват нови технологии, а да гарантират, че могат да продължат да работят и при сериозен технологичен срив.
Изкуственият интелект и автономните AI агенти все по-осезаемо навлизат в реалните бизнес процеси, включително във финансовия сектор. С разширяването на приложенията им обаче се появява и нов набор от рискове – кой носи отговорност за решенията на един AI агент, как се проследяват действията му, кой контролира данните и какво се случва, ако системата откаже.
Тези въпроси бяха във фокуса на експертната дискусия The Next Standard, посветена на технологичния риск и оперативната устойчивост във финансовия сектор. Основният извод от разговора е, че дигиталната трансформация не може да се разглежда отделно от сигурността и контрола. Банките трябва да намерят баланс между три ключови елемента – иновации, контрол и устойчивост.
„Въпросът вече не е може ли изкуственият интелект да вземе решение за секунди. Технологията е достатъчно развита, за да го направи. По-голямото предизвикателство е управлението на риска“, посочи Вяра Чангърова, ръководител за България, Северна Македония, Албания и Косово на Fsas Technologies.
Всяка автоматизация, делегирана услуга или действие на AI агент може да създаде нова уязвимост. Затова организациите трябва предварително да определят границите на автономност на технологиите и да запазят ясна човешка отговорност. Във всеки момент трябва да може да се установи как е взето дадено решение, кой е отговорен за него и дали целият процес може да бъде одитиран и проследен.
Устойчивостта не е отметка в списък
Оперативната устойчивост все по-често се превръща от техническа тема в отговорност на висшия мениджмънт. Причината е, че способността на една финансова институция да продължи да предоставя критичните си услуги при срив вече е пряко свързана с доверието на клиентите и стабилността на бизнеса.
Устойчивостта не може да бъде доказана само с формално покриване на регулаторните изисквания. Тя трябва да бъде проверена в условия на реално или симулирано напрежение – чрез тестове, тренировки и сценарии за възстановяване.
В дискусията беше представена и концепцията за т.нар. Minimum Viable Company – предварително определен минимален капацитет на организацията, който трябва да ѝ позволи да продължи да функционира дори при сериозен срив. Идеята е компаниите да знаят кои услуги, процеси и ресурси са критични и как могат да ги запазят работещи при кризисна ситуация.
Този подход предполага предварително планиране на реакцията при инциденти, ясни отговорности и възможност за възстановяване на критичните данни, услуги и доказателства.
Доверието също трябва да бъде заложено още в технологичната архитектура, а не да се търси едва след възникването на проблем. Това включва контрол върху изчислителната инфраструктура, яснота къде се обработват данните и кой управлява операционната среда, както и гаранции, че информацията може да бъде възстановена след срив.

Пет и повече регулации за една технологична компания
Един от основните проблеми пред бизнеса е нарастващата сложност на регулаторната среда в Европейския съюз. Технологичните компании и финансовите институции трябва да съобразяват дейността си с няколко нормативни акта едновременно, като част от изискванията се припокриват.
Това поставя практически въпроси: достатъчно ли е една компания да отговаря на изискванията на GDPR, за да покрие и тези на Акта за изкуствения интелект? Как се съотнасят правилата за защита на данните с изискванията за киберсигурност и киберустойчивост?
Според д-р Иво Емануилов, който модерира първия експертен панел, проблемът не трябва да се решава чрез отделни проекти за съответствие с всеки нормативен акт.
„Ако смятате, че съответствието с Акта за изкуствения интелект може да бъде един отделен проект от всичко останало, което правите, това е много лоша основа“, посочи той.
Емануилов е водещ изследовател по правни и етични въпроси на изкуствения интелект в Института GATE към Софийския университет и старши изследовател в Центъра по IT и IP право към Университета в Гент, Белгия.
По думите му изискванията трябва да бъдат интегрирани в организационните процеси и да обхващат различните функции в компанията. Това е особено важно при високорисковите приложения на изкуствения интелект, за които европейската регулаторна рамка предвижда системи за управление на качеството, контрол на риска, наблюдение и механизми за човешки надзор.
Съответствието не трябва да се разглежда само като административно задължение, а като част от начина, по който се разработват и предлагат продуктите и услугите. Според Емануилов компаниите трябва да си зададат и един по-различен въпрос: могат ли да превърнат изпълнението на дадено регулаторно изискване в характеристика на продукта, която да им помогне да спечелят клиент?

Банките имат преднина, но рискът остава
За банковия сектор управлението на технологичния риск и доставчиците, както и тестването на оперативната устойчивост, не са напълно нови практики. Това подчерта Стефан Кръстанов, експерт с опит в IT риска, информационната сигурност и банковия надзор.
По думите му регулаторните изисквания за оперативна устойчивост са насочени преди всичко към изграждането на работещи процеси за управление на риска, приоритизиране на критичните активи и дейности и ефективно управление при кризи.
„Управлението на риска, управлението на доставчиците, тестването на оперативната устойчивост не са нови практики за банковия сектор“, посочи Кръстанов.
Според него по-голямото предизвикателство е прилагането на тези практики в останалите сегменти на финансовия сектор, извън банките. Важен принцип при това е пропорционалността – мерките за управление на риска трябва да бъдат съобразени с размера, дейността и конкретната експозиция на всяка организация.
Това обаче не означава по-ниски изисквания към способността за реакция при криза. Всяка организация трябва да може да идентифицира рисковете си, да определи подходящи контролни мерки и да има работещ механизъм за реакция при инцидент.
Особено важна е проверката дали тези механизми действително работят. Според Кръстанов една компания не може да твърди, че е устойчива, ако не е доказала чрез регулярни тестове и тренировки, че отделните елементи на системата ѝ се задействат ефективно в кризисна ситуация.
Така навлизането на изкуствения интелект поставя пред финансовите институции не просто задача да внедрят следващото поколение технологии, а да преосмислят начина, по който управляват риска. Защото скоростта на автоматизираните решения има стойност само ако зад нея стоят ясна отговорност, контрол върху данните и възможност за възстановяване.
Новините на Darik Business Review във Facebook , Instagram , LinkedIn и Twitter !
Още по темата
- Илон Мъск заяви, че би наел Дженсън Хуанг, ако Nvidia го отстрани
- След появила се информация за втора афера: Бордът на Nvidia решава съдбата на Дженсън Хуанг
- Коя е Алис Хуанг: Жената в шпионския скандал с главния изпълнителен директор на Nvidia
- След хладилниците в супермаркетите: Хакерите може да атакуват и уредите у дома

Калкулатори
Най-ново
Kaufland, Lidl и BILLA: Държавата ни подлага на административен тормоз с проверки и глоби
преди секундиДаренията в България падат с 13% до 109 млн. евро. Кой дава най-много?
преди 30 минЛевон Хампарцумян: Глобата за 76 млн. евро на Кауфланд ще падне в съда
преди 1 часЗатвориха метростанция „Цар Борис III“ заради срутване на част от окачения таван
преди 2 часаИлон Мъск заяви, че би наел Дженсън Хуанг, ако Nvidia го отстрани
преди 2 часаКФН отново обучава хиляди ученици на финансова култура
преди 2 часаПрочети още
Някои истории започват още преди първия ден. Pampers е до най-малките герои във всички техни първи моменти
9meseca.bg